backoffice Gestion des accès

Les bons accès, pour les bonnes personnes.

Gérez les rôles, les droits d’accès et l’authentification de tous vos utilisateurs depuis une plateforme unique. Définissez les accès par poste, site et responsabilité, intégrez rapidement le personnel saisonnier et conservez une trace claire des accès de chacun.
Principe du moindre privilège ISAE-3402 PCI DSS Audité chaque année
user-access-management_s01_fr-1

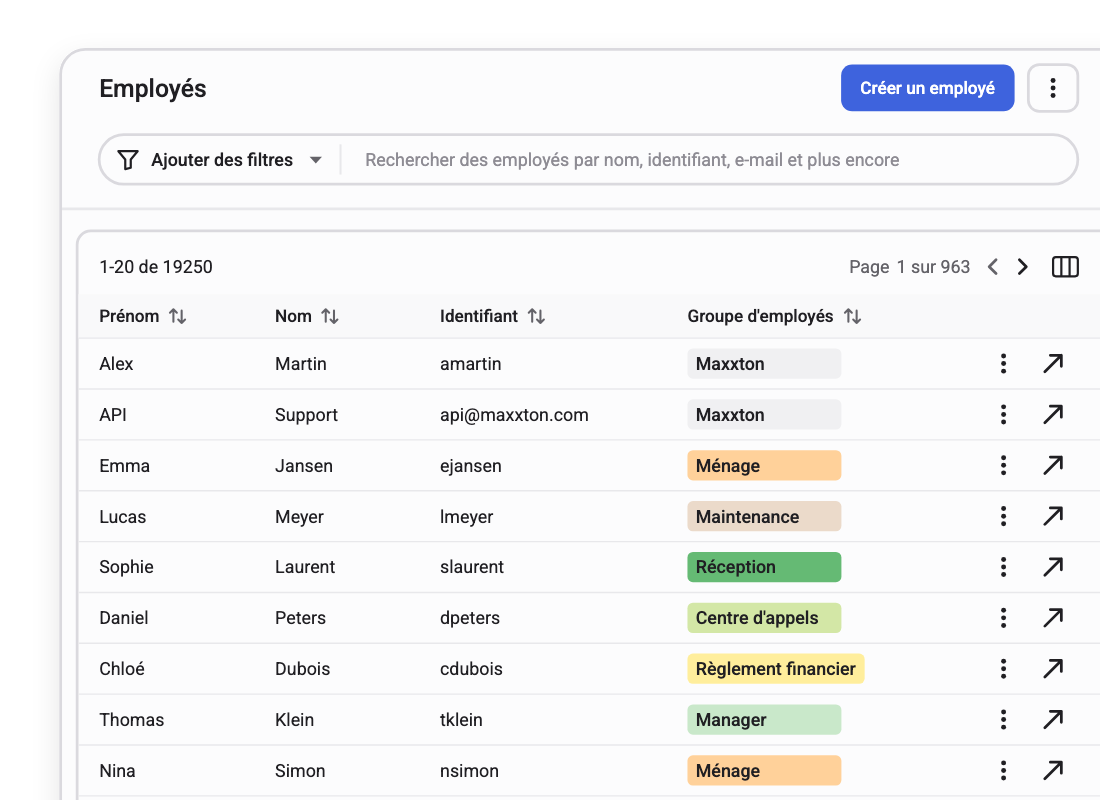
Les équipes IT qui gèrent leurs accès dans Maxxton

Landal
Sandaya
Molecaten
Libéma
Siblu
Adapté

Construit autour de vos rôles

Réception, ménage, responsable de site, ventes et marketing. Les rôles correspondent à de vrais postes, pas à un périmètre générique à traduire vous-même.

Intégré

Pas ajouté après coup

La gestion des accès fonctionne dans la même plateforme que les réservations, le revenue management et la finance. Rien à synchroniser, rien à dupliquer.

Démontrable

Prêt avant que l'auditeur ne le demande

Chaque connexion, chaque changement de rôle et chaque modification de droit d'accès est consigné et exportable.

Vous reconnaissez ces situations dans votre gestion des accès ?

Cochez celles qui vous concernent.

Si vous en avez coché deux ou plus, le problème ne vient pas de votre équipe. Les accès ont été conçus pour un bureau avec une seule équipe, pas pour un parc dont les effectifs doublent chaque été.

Le module Gestion des accès centralise l’attribution des rôles, l’authentification et la traçabilité des activités, directement dans la plateforme que vos équipes utilisent déjà. Il est conçu pour les organisations dont les effectifs évoluent d'une saison à l'autre, pas seulement d'une année à l'autre.

person_addProvisionnement

Les nouveaux arrivants sont déjà configurés.

Des profils d'accès prédéfinis couvrent les postes que vous recrutez le plus souvent : réception, ménage, responsable de site, ventes et marketing. Lorsque vous connectez l'authentification unique (SSO), les modèles utilisateurs lisent vos groupes Active Directory et configurent automatiquement les nouveaux arrivants.
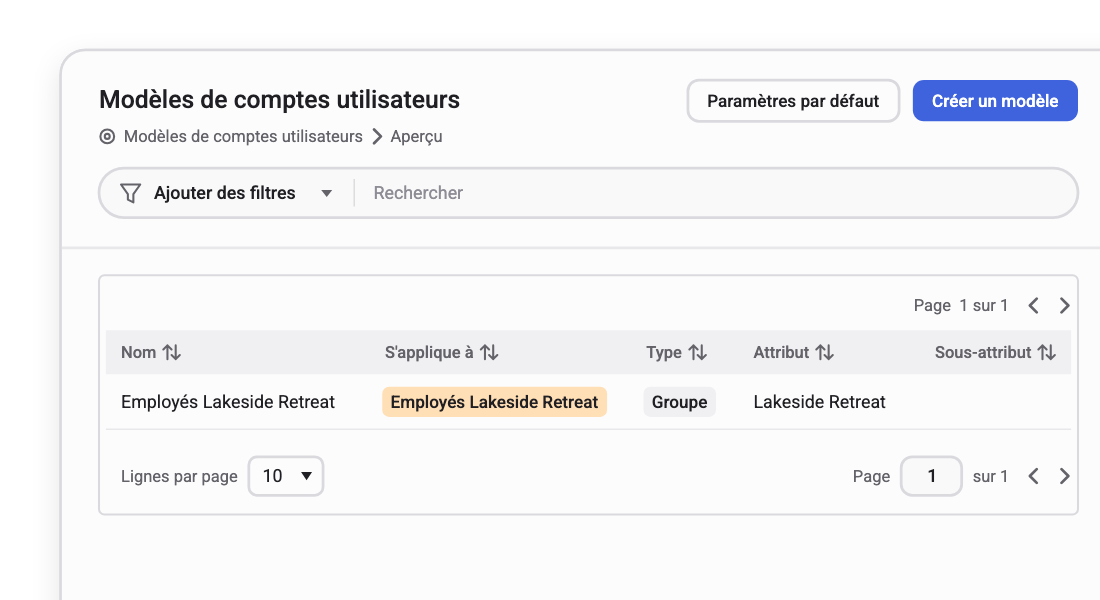
Modèles de comptes utilisateurs avec un modèle associé à un groupe d'employés, avec type et attribut

admin_panel_settingsAutorisation

Mettez à jour les droits d'accès dès qu'un rôle évolue.

La gestion des accès Maxxton vous permet d'attribuer des droits de consultation, de création, de modification, de suppression ou d'exécution pour chaque application, et de limiter les accès par site, organisation administrative, canal de distribution ou compte de caisse.
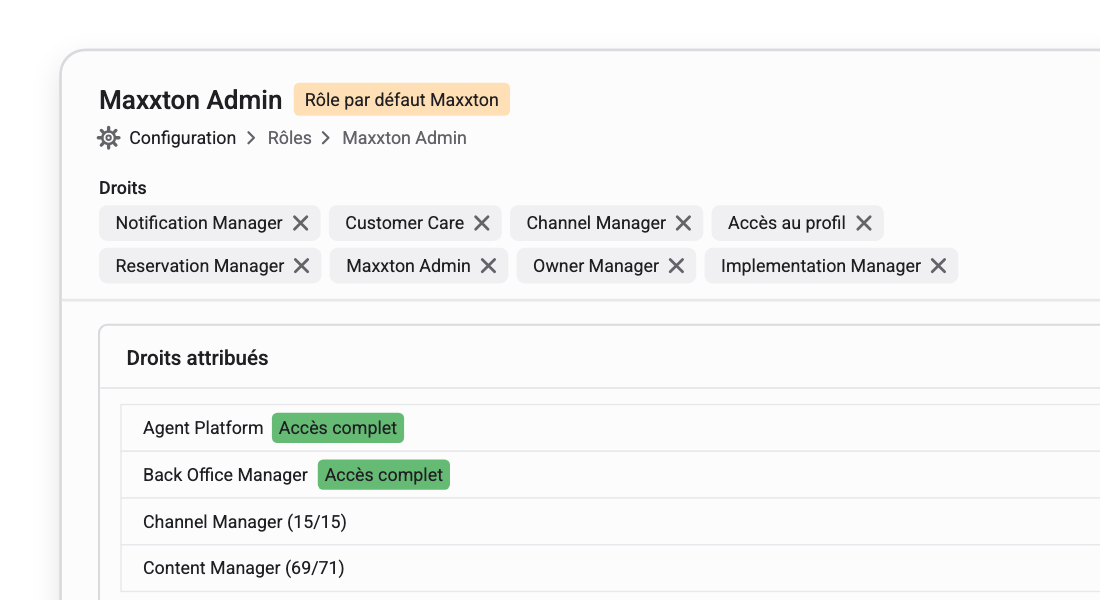
Rôle Maxxton Admin avec ses droits attribués et le niveau d'accès par application

keyAuthentification

Un seul jeu d'identifiants pour toutes les applications connectées.

L'authentification unique (SSO) dans Maxxton donne à chaque employé un seul jeu d'identifiants pour toutes les applications connectées. La politique de mots de passe est centralisée et les mots de passe à usage unique donnent au personnel temporaire un accès sécurisé sans compte permanent.

Les comptes du personnel sans authentification unique (SSO) peuvent utiliser l'authentification multifacteur avec une application d'authentification, telle que Google Authenticator ou Microsoft Authenticator, ou un code envoyé par e-mail.
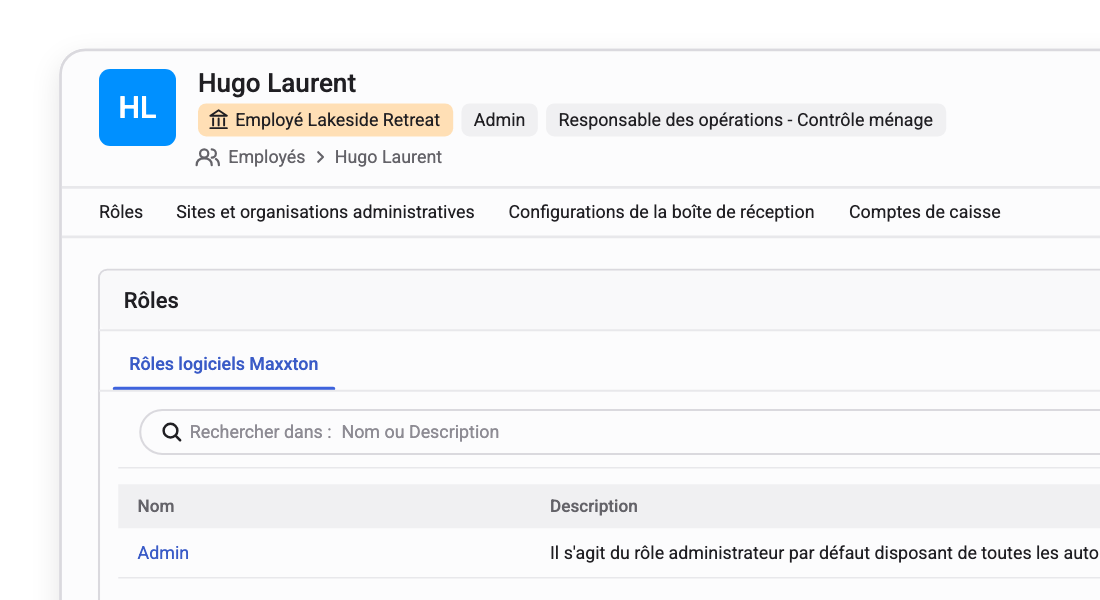
user-access-management_s04_fr-1

shield_lockProtection des données

Les données des clients et de paiement sont protégées par défaut.

Les niveaux d'accès RGPD sont associés au rôle, et non à la personne. Les données sensibles des clients et de paiement restent donc limitées aux personnes autorisées, sans qu'il soit nécessaire de restreindre l'accès à chaque changement de rôle.
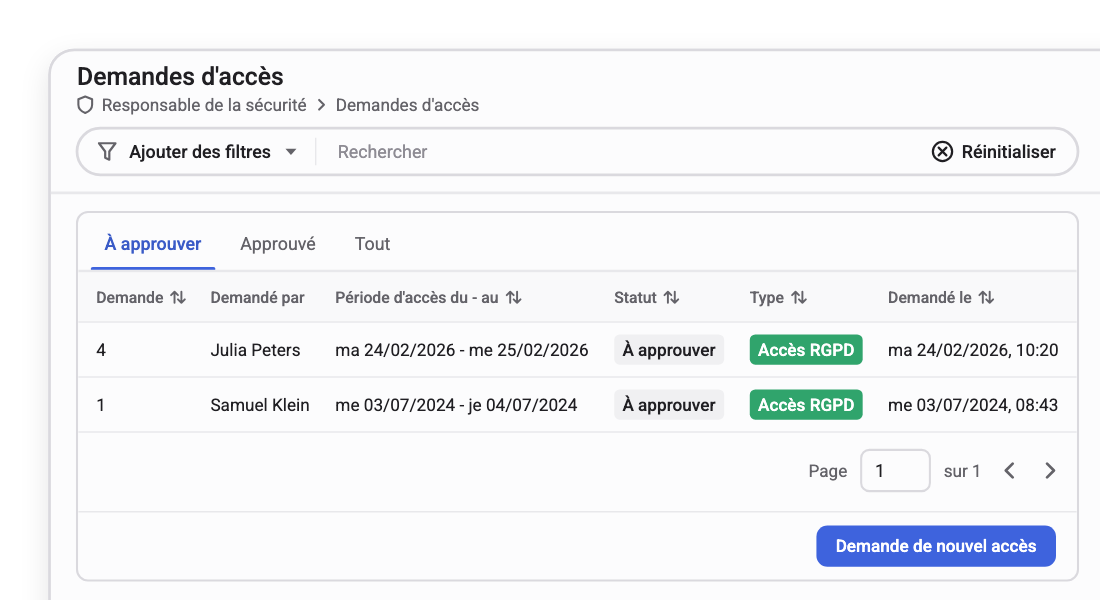
Demandes d'accès avec demandes d'accès RGPD à approuver, période d'accès et statut

fact_checkAudit et traçabilité

Le registre que votre auditeur validera.

Exportez les rôles, les droits d'accès et les niveaux RGPD en quelques clics. Chaque modification de rôle ou de droit d'accès est consignée et chaque connexion est enregistrée. Vous disposez donc déjà de la documentation indiquant qui peut consulter quelles données.
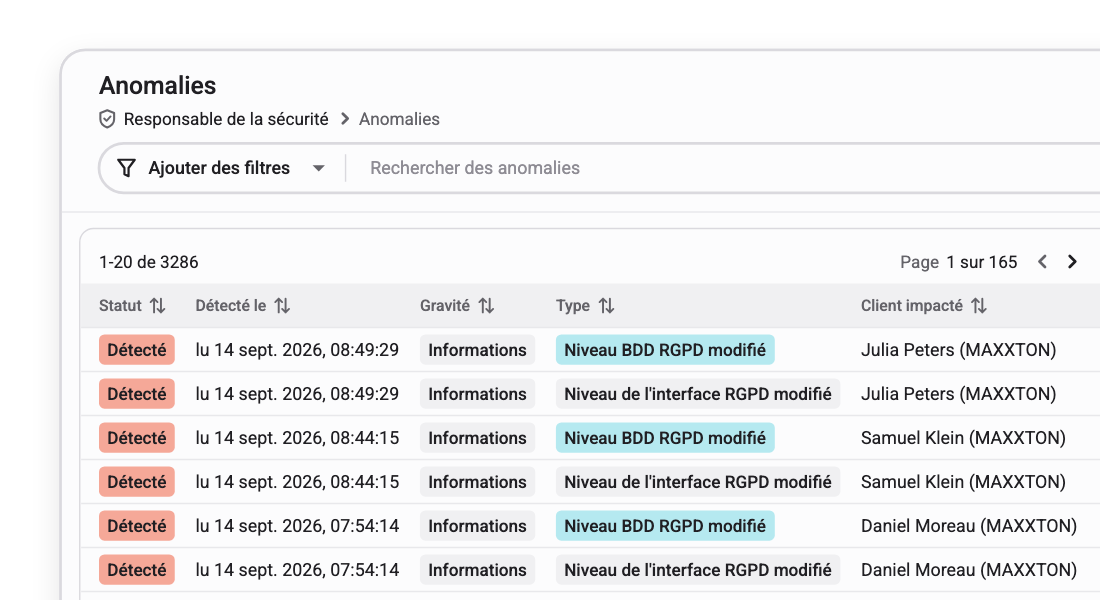
Liste d'anomalies avec modifications détectées des niveaux RGPD, gravité, type et client impacté

Des accès que votre auditeur peut retracer.

Les affirmations de cette page ne reposent pas uniquement sur nos déclarations. La gestion des accès dans Maxxton applique le principe du moindre privilège. Elle est auditée dans le cadre du programme de sécurité global de Maxxton selon la norme ISAE-3402 et testée au regard de PCI DSS.

Principe du moindre privilège
ISAE-3402
PCI DSS
Test d'intrusion annuel

Questions fréquentes

La gestion des accès est-elle un produit autonome ou fait-elle partie de la plateforme Maxxton ?

Le module Gestion des accès est intégré à la plateforme Maxxton. Il ne nécessite ni achat supplémentaire ni solution externe de gestion des identités. Les rôles, les droits d'accès et les paramètres de connexion que vous définissez s'appliquent à l'ensemble des applications Maxxton utilisées par vos équipes.

Comment cette fonctionnalité gère-t-elle le personnel saisonnier ou temporaire ?

Les mots de passe à usage unique donnent au personnel temporaire un accès sécurisé sans compte permanent, et les profils d'accès prédéfinis permettent aux recrues saisonnières d'être opérationnelles dès le premier jour. Lorsqu'un contrat prend fin, la suppression du rôle supprime l'accès.

Pourquoi ne pas utiliser simplement un fournisseur d'identité comme Auth0 ou Okta ?

Auth0 et Okta gèrent l'identité pour diverses applications à l'aide de périmètres génériques que vous définissez vous-même. Les rôles dans la Gestion des accès correspondent directement aux postes de l'hôtellerie de plein air, tels que la réception, le ménage et le responsable de site, ainsi qu'aux sites, organisations administratives, canaux de distribution et comptes de caisse auxquels ces postes donnent accès. Aucune couche de traduction n'est à créer ni à maintenir.

Pouvons-nous conserver notre fournisseur Active Directory ou SSO existant ?

Oui. L'authentification unique (SSO) se connecte à votre plateforme d'authentification existante, et les modèles utilisateurs peuvent lire vos groupes Active Directory pour configurer automatiquement les nouveaux arrivants.

Comment cette fonctionnalité aide-t-elle lors des audits RGPD et de protection des données ?

Les niveaux d'accès RGPD sont définis au niveau du rôle plutôt qu'au niveau individuel, et chaque exportation, modification de rôle et connexion est consignée. Vous pouvez ainsi répondre à la question d'un auditeur sur les personnes qui peuvent consulter les données des clients ou de paiement, sans devoir reconstituer ces informations manuellement.

Pouvons-nous supprimer ou réattribuer des rôles lorsque notre organisation évolue ?

Oui. Vous pouvez modifier, réattribuer ou supprimer des rôles à mesure que votre organisation, vos sites ou vos politiques évoluent, et les mises à jour groupées vous permettent d'appliquer le même changement à de nombreux employés à la fois.

Le personnel peut-il utiliser l'authentification multifacteur lors d'une connexion via SSO ?

Oui. Le personnel qui se connecte via l'authentification unique (SSO) utilise l'authentification multifacteur de son fournisseur d'identité, plutôt que les contrôles d'authentification Maxxton destinés aux comptes sans SSO. Votre équipe gère ces vérifications supplémentaires de connexion via votre fournisseur d'identité existant.

Ne gérez plus les accès manuellement.

Réservez une démo pour voir comment la Gestion des accès provisionne, autorise et consigne les accès d'un personnel qui évolue à chaque saison.